ראוטרי MikroTik לעסקים ולארגונים
יכולות Routing מתקדמות לרשתות עסקיות וארגוניות: VPN, Multi-WAN, ניתוב מתקדם, הצפנה ובקרת תעבורה. מדריך מעשי לבחירת ראוטר חזק וגמיש בלי לוותר על יציבות ושליטה.
למה עסקים וארגונים בוחרים בראוטרי MikroTik
בעולם ה-Enterprise, ראוטר הוא נקודת השליטה הקריטית ביותר ברשת: חיבור לאינטרנט, אבטחה, VPN וניתוב בין סניפים. ארגונים רבים רגילים לפתרונות Cisco, FortiGate או Juniper, אך ברוב הרשתות העסקיות הדרישות הן יציבות, VPN אמין, Multi-WAN וגמישות תפעולית.
כאן MikroTik מציעה יתרון ברור: RouterOS מספק מערכת ניתוב מלאה עם יכולות מתקדמות שנמצאות בדרך כלל בפתרונות יקרים בהרבה, ובעלות כוללת נמוכה יותר לאורך חיי המערכת.
איך בוחרים ראוטר MikroTik לפרויקט עסקי או ארגוני
בחירת ראוטר נכונה קובעת את יציבות הרשת כולה. ארבעת השלבים הבאים משקפים תהליך בחירה מקצועי כפי שנהוג בארגונים ובפרויקטים מרובי סניפים.
מהירות קו ועומסי תעבורה
בשלב הראשון יש להגדיר את מהירות קו האינטרנט הנוכחית והעתידית, אך לא פחות חשוב - את עומסי התעבורה בפועל. הבחירה בראוטר אינה נמדדת רק בקצב הורדה תיאורטי, אלא במספר המשתמשים הפעילים במקביל, סוגי האפליקציות כמו ענן, וידאו ומערכות מידע, וכמות התעבורה בשעות עומס. ברשתות עסקיות העומס כולל גם SaaS, גיבויים, חיבורי VPN ותקשורת בין סניפים. ראוטר שנבחר ללא מרווח ביצועים עלול להפוך לצוואר בקבוק גם כאשר מהירות הקו גבוהה. לכן מומלץ לבחור יכולת עיבוד גבוהה מהנדרש כיום כדי לשמור על יציבות ולאפשר צמיחה.
VPN והצפנה
VPN הוא מרכיב קריטי כמעט בכל רשת עסקית מודרנית, לחיבור עובדים מרחוק ולחיבור בין אתרים וסניפים. יש לבחון לא רק את סוגי ה-VPN הנתמכים אלא גם את עומסי ההצפנה. כל חיבור צורך משאבי CPU, במיוחד בהצפנה חזקה כמו IPsec או WireGuard ובמספר חיבורים מקביליים. ברשתות עם עובדים רבים מהבית, ספקים חיצוניים או סניפים מרובים, יש לבחור ראוטר ששומר על קצבי תעבורה יציבים גם תחת עומס הצפנה מתמשך. תכנון נכון מונע ירידות ביצועים וניתוקים.
Multi-WAN ושרידות
בארגונים רבים חיבור אינטרנט יחיד אינו מספק זמינות מספקת. תקלות ספק, עבודות תשתית או בעיות ניתוב עלולות להשבית מערכות ניהול עסקיות, שירותי ענן, VoIP, גישה מרחוק וחיבורי VPN. Multi-WAN מאפשר לחבר שני קווים או יותר מספקים וטכנולוגיות שונות ולנהל את התעבורה ביניהם. ב-MikroTik זו יכולת ניתוב מתקדמת המבוססת על מדיניות, ניטור ובקרת איכות. Failover יכול להעביר תעבורה לקו חלופי בעת ירידה באיכות, ו-Load Balancing מאפשר לפזר עומסים בשגרה. ניתן להפנות יישומים רגישים דרך קו מועדף ותעבורה כללית לקו משני. יישום נכון משפר זמינות ומאפשר לארגון להמשיך לפעול גם בתקלות תשתית.
RB או CCR
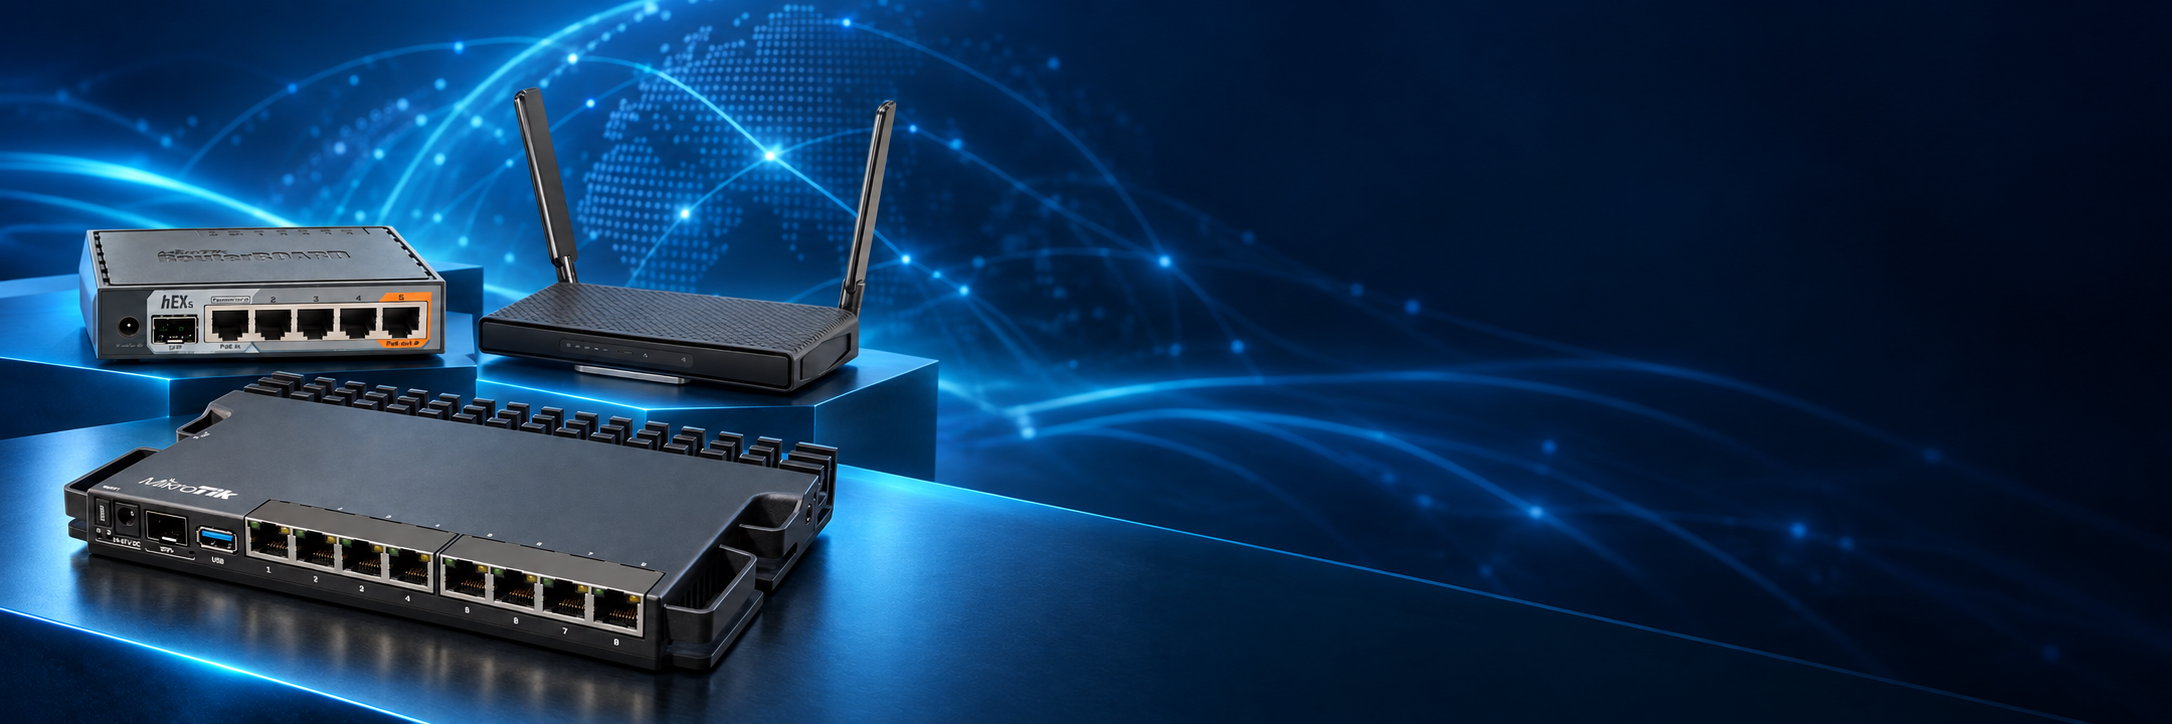
סדרת RB, או RouterBOARD, מיועדת בעיקר לעסקים קטנים ובינוניים, סניפים מרוחקים ועומסי תעבורה והצפנה מתונים. היא משלבת ניתוב, VPN, Multi-WAN ו-Firewall ומתאימה לחיבור אינטרנט, ניתוב בין VLANs וניהול תעבורה יומיומי. סדרת CCR, או Cloud Core Router, מיועדת לליבה ארגונית, Enterprise-Light ועומסים גבוהים. מעבדים מרובי ליבות מאפשרים להתמודד עם קצבי תעבורה גבוהים, חיבורי VPN רבים, BGP, ריבוי סניפים וקווי אינטרנט. השיקול המרכזי אינו גודל הארגון בלבד, אלא כמות המשתמשים, עומסי ההצפנה, מספר הקווים ודרישות השרידות. התאמה נכונה מונעת צווארי בקבוק ושומרת מרווח לצמיחה.
עומק טכני - RouterOS כבסיס לניתוב ארגוני
RouterOS היא מערכת ניתוב מלאה עם יכולות שנמצאות בדרך כלל בפתרונות Enterprise יקרים בהרבה. היא מאפשרת שליטה עמוקה בתעבורה, גמישות תפעולית והתרחבות.
- Routing מתקדם: Static, OSPF ו-BGP
- Firewall Stateful עם חוקים מתקדמים
- VPN: IPsec, L2TP, OpenVPN ו-WireGuard
- Queue Trees, QoS ובקרת רוחב פס
- ניטור, לוגים וכלי Troubleshooting
השוואה מול Cisco, FortiGate ויצרנים אחרים
| קריטריון | MikroTik | Cisco | FortiGate | עלות יחסית |
|---|---|---|---|---|
| Routing ו-VPN | מלא וגמיש | מלא | מלא | נמוכה יחסית |
| Multi-WAN | Failover ו-Load Balancing | כן | כן | נמוכה עד בינונית |
| רישיונות | מינימליים | גבוהים | גבוהים | נמוכה יחסית |
שאלות נפוצות על ראוטרי MikroTik
האם ראוטר MikroTik מתאים לעסק או לארגון?
כן, כאשר הדגם והתצורה נבחרים לפי מהירות הקווים, מספר המשתמשים, עומסי ה-VPN, כמות הסניפים ודרישות השרידות. RouterOS מספק ניתוב, Firewall, Multi-WAN, QoS, VLAN וכלי ניטור במערכת אחת. בפרויקטים עם דרישות אבטחה, רגולציה או תמיכה מחמירות יש לבצע אפיון מלא ולא להסתמך על שם הסדרה בלבד.
מה ההבדל בין RouterBOARD מסדרת RB לבין Cloud Core Router מסדרת CCR?
דגמי RB מתאימים בדרך כלל לעסקים קטנים ובינוניים, סניפים ועומסים מתונים. דגמי CCR מיועדים לקצבי תעבורה גבוהים יותר, ריבוי חיבורי VPN, ניתוב דינמי וסביבות עם מספר רב של משתמשים או סניפים. הבחירה הנכונה נשענת על עומס בפועל, סוג התכונות המופעלות ומרווח הצמיחה הנדרש.
איך בוחרים ראוטר לפי מהירות האינטרנט?
מהירות הפורטים אינה מבטיחה את קצב העבודה בפועל. יש לבדוק ביצועים כאשר Firewall, NAT, Queues, VPN וניתוב בין VLANs פעילים יחד. בנוסף צריך להביא בחשבון תעבורה סימטרית, מספר חיבורים במקביל, גיבויים ויישומי ענן. מומלץ לבחור ראוטר עם מרווח ביצועים ולא לפי מהירות הקו בלבד.
האם MikroTik מתאים ל-VPN ארגוני ולחיבור בין סניפים?
RouterOS תומך בין היתר ב-IPsec, WireGuard וחיבורי Site-to-Site, ויכול להתאים לרשת מרובת סניפים. הביצועים תלויים בדגם, באלגוריתם ההצפנה, בגודל החבילות, במספר המנהרות ובשאר העומס על הנתב. לפני רכישה צריך להגדיר קצב VPN נדרש ומספר חיבורים מקביליים.
מה ההבדל בין Failover לבין Load Balancing ב-Multi-WAN?
Failover מעביר את התעבורה לקו חלופי כאשר הקו הראשי או יעד הבדיקה אינם זמינים. Load Balancing מפזר תעבורה בין כמה קווים לפי מדיניות. בארגון חשוב להגדיר ניטור אמין, מסלולים, DNS והתנהגות של יישומים רגישים לכתובת IP כדי למנוע מעבר מיותר או ניתוק של שיחות, VPN ומערכות ענן.
האם ראוטר MikroTik מחליף Firewall ארגוני או UTM?
RouterOS כולל Stateful Firewall, NAT, רשימות כתובות, סינון וכלי ניתוב מתקדמים. הוא אינו בהכרח תחליף מלא לפלטפורמת UTM שמספקת שירותים כמו סינון תוכן מתקדם, Sandbox, מניעת חדירות ומודיעין איומים במינוי. הבחירה תלויה במדיניות האבטחה, ברגולציה ובשכבות ההגנה שכבר קיימות בארגון.
האם אפשר לנהל VLANs וניתוב בין רשתות באמצעות MikroTik?
כן. ניתן להגדיר ממשקי VLAN, ניתוב בין סגמנטים, DHCP וכללי Firewall בין עובדים, אורחים, מצלמות, שרתים ו-IoT. חשוב לתכנן מראש כתובות IP, שערים, שירותי DNS ומדיניות גישה. הפרדת VLAN ללא כללי Firewall מתאימים אינה מספקת לבדה בידוד אבטחתי מלא.
האם RouterOS דורש רישיון או מנוי שנתי?
רישיון RouterOS מגיע בדרך כלל עם מוצרי MikroTik ואין צורך במנוי שנתי עבור תכונות הניתוב הבסיסיות. העלות הכוללת עדיין כוללת אפיון, התקנה, גיבויים, עדכוני תוכנה, ניטור ותחזוקה. יש לבדוק את רמת הרישיון ותכונות הדגם הספציפי לפני הרכישה.
איך שומרים על יציבות ואבטחה של ראוטר MikroTik לאורך זמן?
מעדכנים RouterOS ו-RouterBOOT בתהליך מבוקר, מגבילים את ממשקי הניהול לרשתות מורשות, מבטלים שירותים שאינם נחוצים, משתמשים בסיסמאות חזקות ובגיבויי תצורה, ומנטרים לוגים, עומסי CPU וזמינות קווים. שינויי תצורה חשוב לבצע עם תיעוד ותוכנית חזרה לאחור.
מתי כדאי לבחור פתרון אחר כמו Cisco, FortiGate או Juniper?
כאשר הארגון זקוק להסכם תמיכה גלובלי מחייב, UTM מתקדם, ניהול מרכזי רחב, אינטגרציה עם מערכות אבטחה קיימות או תקן שמכתיב פלטפורמה מסוימת. MikroTik מתאים מאוד לפרויקטים רבים, אך החלטה מקצועית משווה בין דרישות האבטחה, הביצועים, התפעול והעלות לאורך חיי המערכת.
הופכים את המידע למפרט שמתאים לפרויקט
שלחו תיאור קצר, רשימת ציוד או דרישות תשתית ונעזור לכם להתקדם לבחירה ולהצעת מחיר.